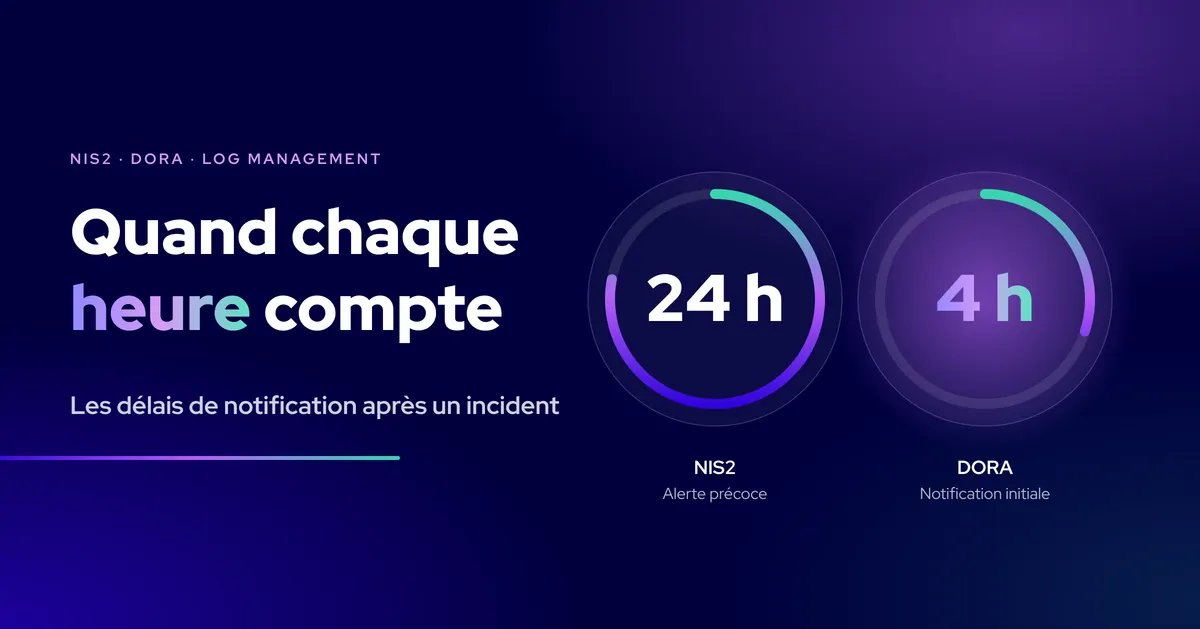
Lorsqu’un incident survient, le compte à rebours réglementaire peut démarrer très vite. 24 heures, 72 heures, un mois pour NIS2. Pour DORA, un tempo qui peut se révéler encore plus serré, avec une notification initiale pouvant intervenir dans les 4 heures suivant la classification d’un incident majeur. Voici les délais de notification imposés à vos équipes en cas d’incident.
Que prévoient exactement NIS2 et DORA ? Quand démarre le chronomètre ? Et surtout, comment organiser votre gestion des logs pour ne pas perdre de précieuses heures au moment où chaque minute compte ? C’est l’objet de cet article.
NIS2 : de NIS1 à un dispositif de notification beaucoup plus structuré
La directive NIS2 (UE 2022/2555) remplace la première directive NIS adoptée en 2016. Elle élargit fortement le périmètre des organisations concernées et renforce notamment les obligations de gestion des risques et de notification des incidents significatifs.
Les cadres NIS2 et DORA appréhendent l’incident de manière fonctionnelle : ils visent tout événement compromettant la disponibilité, l’authenticité, l’intégrité ou la confidentialité des systèmes, des données ou des services. Une panne d’infrastructure ou une erreur de configuration peuvent donc, selon leur impact et leur qualification au regard du cadre applicable, conduire à une obligation de notification, au même titre qu’une intrusion.
Quels sont les délais de notification prévus par NIS2 ?
Pour les incidents significatifs, l’article 23 de NIS2 organise la notification autour de trois grands jalons.
| Échéance | Ce qui est attendu |
|---|---|
| Sous 24 heures | Alerte précoce au CSIRT ou à l’autorité compétente, avec notamment l’indication d’une éventuelle origine malveillante ou d’un possible impact transfrontalier |
| Sous 72 heures | Notification complétée par une première évaluation de la gravité et de l’impact de l’incident et, lorsqu’ils sont disponibles, les indicateurs de compromission |
| Sous 1 mois après la notification | Rapport final détaillant notamment l’incident, sa gravité, ses causes et les mesures prises |
À noter : l’horloge commence à courir à partir de la prise de connaissance de l’incident et non de sa résolution.
DORA : des délais encore plus contraints pour les incidents TIC majeurs
Le règlement DORA (UE 2022/2554) concerne spécifiquement la résilience opérationnelle numérique du secteur financier et s’applique directement depuis le 17 janvier 2025. Pour la gestion des incidents, il prévoit un dispositif de classification et de reporting auprès des autorités compétentes.
Pour un incident TIC majeur, la notification initiale doit intervenir dans les 4 heures suivant sa classification. Le plafond de 24 heures court à compter de la prise de connaissance de l’incident : retarder la classification ne permet donc pas de gagner du temps.
Quelle est la différence entre les délais NIS2 et DORA ?
| NIS2 | DORA | |
|---|---|---|
| Incident concerné | Incident significatif | Incident TIC majeur |
| Premier jalon | Alerte précoce sous 24 h | Notification initiale sous 4 h après classification et au plus tard 24 h après prise de connaissance |
| Deuxième jalon | Notification d’incident sous 72 h | Rapport intermédiaire sous 72 h après la notification initiale |
| Rapport final | Sous 1 mois après la notification d’incident | Sous 1 mois après le rapport intermédiaire ou le dernier rapport actualisé |
Détecter n’est pas investiguer
La détection permet d’identifier qu’un événement anormal se produit. Selon sa nature, différents outils peuvent intervenir. Une panne, une dégradation des performances ou une saturation peuvent par exemple être détectées par la supervision des infrastructures et des applications. Une intrusion, une exfiltration de données ou un accès non autorisé relèvent davantage d’outils spécialisés de cybersécurité tels que SIEM, EDR/XDR ou threat intelligence.
L’investigation intervient ensuite.
Il faut alors retrouver les événements, les dater, rapprocher plusieurs sources, comprendre leur enchaînement et disposer de données dont l’intégrité peut être établie.
Les logs ne remplacent donc ni la supervision IT ni les outils de détection de sécurité. Ils constituent la matière première permettant de reconstituer les faits après le déclenchement d’une alerte.
Pourquoi les délais NIS2 et DORA rendent-ils la centralisation des logs indispensable ?
Imaginez qu’un incident se déclenche à 9 h 00. Une alerte remonte.
Il faut déterminer les applications touchées, retrouver le premier événement, identifier les équipements concernés, comprendre l’enchaînement des faits, évaluer les conséquences et préparer les informations nécessaires à la notification.
Si vos journaux sont répartis entre des serveurs, des équipements réseau, différentes applications et plusieurs environnements cloud, avant même de commencer l’analyse, votre équipe doit rechercher les données.
Trois capacités sont alors déterminantes pour respecter les délais réglementaires : pouvoir centraliser, rechercher rapidement et corréler les logs.
Centraliser pour éviter de perdre du temps à chercher
Une plateforme centralisée permet de disposer d’un point d’accès commun aux données nécessaires à l’analyse. L’objectif n’est pas simplement de « stocker des logs », mais de pouvoir les exploiter immédiatement lorsqu’un incident survient. Centraliser permet de passer immédiatement à la recherche.
Rechercher rapidement dans l’historique
La quantité de données conservées n’est pas, à elle seule, un indicateur de préparation.
La vraie question est : combien de temps faut-il pour retrouver l’information utile ?
Dans Centreon Log Management, le Log Explorer permet notamment de rechercher et filtrer les logs afin d’investiguer les incidents et d’identifier leurs causes profondes.
Corréler pour reconstruire la chronologie
Une première anomalie peut apparaître sur un équipement, être suivie d'erreurs applicatives, puis provoquer une indisponibilité visible dans la supervision.
Pris isolément, chacun de ces événements ne raconte qu’une partie de l’histoire. Vous ne disposez pas d’une visibilité exhaustive. Leur corrélation permet de reconstruire une chronologie : premier signal, propagation, systèmes concernés, impact et retour à la normale.
À retenir : le vrai enjeu n’est plus seulement de conserver les logs mais de les exploiter dans les délais
Des logs fiables produisent une information fiable
La rapidité est nécessaire mais, toutefois, pas suffisante. Pour reconstituer précisément les faits, encore faut-il pouvoir s’appuyer sur des journaux fiables. Cela suppose notamment une rétention adaptée, une protection contre l’altération ou la suppression, un contrôle des accès et un horodatage cohérent.
Ce dernier point est particulièrement important. Lorsque les traces proviennent de plusieurs systèmes, leur corrélation suppose que leurs horloges soient synchronisées. Deux logs parfaitement exacts peuvent devenir difficiles à rapprocher si leurs références temporelles diffèrent.
Pouvez-vous réunir ces éléments en 24 heures ?
Nous vous recommandons de réaliser un exercice à blanc et de chronométrer le temps nécessaire pour réunir les informations attendues.
Prenez un incident fictif et vérifiez notamment si votre équipe peut :
- Dater précisément le premier signe à partir des logs,
- Identifier rapidement les systèmes et les données concernés,
- Reconstituer une chronologie en croisant plusieurs sources,
- Accéder à un historique suffisamment profond lorsqu’un incident est détecté tardivement,
- Produire un export ou un rapport exploitable,
- Identifier sans hésitation qui doit notifier l’incident, à quelle autorité et dans quel délai.
Centreon Log Management : passer plus rapidement de l’alerte à l’explication
C’est l’articulation entre supervision et analyse des logs proposée par la plateforme Centreon qui permet d’accélérer l’investigation.
Les deux usages sont complémentaires : Centreon Infra Monitoring permet d’identifier qu’un incident se produit, tandis que Centreon Log Management permet d’explorer les logs pour comprendre ce qui se passe et rechercher la cause racine.
Centreon Log Management centralise les logs provenant de différentes sources et permet leur analyse via des filtres, des requêtes ou des tableaux de bord.
Centreon Log Management intègre les capacités attendues par NIS2 et DORA : rétention configurable, protection contre l’altération et la suppression, contrôle d’accès par rôle, chiffrement, collecte fondée sur OpenTelemetry et corrélation avec Centreon Infra Monitoring.
Autre point clé pour la conformité : NIS2 et DORA vous demandent de maîtriser les fournisseurs qui hébergent vos journaux. Centreon Log Management repose sur une souveraineté structurelle, avec un éditeur français qui maîtrise sa chaîne de valeur et des données hébergées en France sur Outscale.
N’attendez pas l’incident pour découvrir votre véritable temps de réponse
NIS2 et DORA introduisent une nouvelle contrainte dans la gestion des incidents : le temps réglementaire ne correspond pas nécessairement au temps technique dont les équipes pensent disposer.
Une fois l’horloge déclenchée, chercher les bons fichiers, rapprocher manuellement des événements provenant de plusieurs systèmes ou reconstituer après coup une chronologie devient particulièrement coûteux. La préparation commence donc bien avant la notification.
Le guide pratique « NIS2 et DORA : ce que la réglementation exige de vos logs » détaille les exigences applicables aux logs, les délais de notification et les étapes permettant de préparer votre dispositif. Il s’agit d’un contenu informatif qui ne se substitue pas aux textes officiels ni à un conseil juridique.
Téléchargez le guide et évaluez dès maintenant votre capacité à tenir les délais NIS2 et DORA.
FAQ – Déclaration d’incidents, NIS2, DORA et gestion des logs
Quel est le délai de notification d’un incident avec NIS2 ?
Pour un incident significatif, NIS2 prévoit une alerte précoce sous 24 heures après la prise de connaissance de l’incident, une notification d’incident sous 72 heures, puis un rapport final dans le mois suivant la notification. Si l’incident est toujours en cours, un rapport d’étape est prévu avant le rapport final.
Quel est le délai de déclaration d’un incident avec DORA ?
Pour un incident TIC majeur, DORA prévoit une notification initiale dans les 4 heures suivant sa classification et au plus tard 24 heures après sa prise de connaissance. Un rapport intermédiaire doit ensuite être transmis dans les 72 heures suivant la notification initiale, puis un rapport final dans le mois suivant le rapport intermédiaire ou le dernier rapport intermédiaire actualisé.
Tous les incidents IT doivent-ils être déclarés dans le cadre de NIS2 ?
Non. NIS2 prévoit le dispositif de notification de l’article 23 pour les incidents significatifs. Il ne faut donc pas confondre « incident IT » et « incident à notifier ». En revanche, un incident susceptible d’entrer dans le champ réglementaire ne se limite pas à une cyberattaque : une panne ou une erreur de configuration peut également être concernée selon ses conséquences et sa qualification.
Un outil de log management suffit-il pour être conforme à NIS2 ou DORA ?
Non. NIS2 et DORA imposent des obligations organisationnelles et réglementaires beaucoup plus larges qu'un simple dispositif de gestion des logs. Un outil de log management contribue en revanche à certaines capacités nécessaires à la conformité : centralisation, recherche, corrélation, rétention, traçabilité ou production rapide des informations utiles à l’investigation.
Quelle est la différence entre supervision IT et log management lors d’un incident ?
Ces outils ont des fonctions complémentaires. La supervision des infrastructures et applications peut notamment détecter une panne, une saturation ou une dégradation de performance. Le log management intervient dans l’investigation en permettant de retrouver, dater et corréler les événements nécessaires à la reconstitution de l’incident.
Comment savoir si notre organisation peut respecter le délai de 24 heures ?
Le moyen le plus concret consiste à réaliser un test à blanc. Simulez un incident et chronométrez le temps nécessaire pour identifier son premier signe, déterminer les systèmes concernés, corréler les différentes sources et produire les informations nécessaires à une notification.
Comment Centreon Log Management peut-il contribuer à la gestion des incidents ?
Centreon Log Management associe notamment rétention configurable, protection contre l’altération et la suppression, contrôle d’accès par rôle, chiffrement et collecte fondée sur OpenTelemetry. La corrélation avec Centreon Infra Monitoring vise également à rapprocher alertes d’infrastructure et logs applicatifs afin d’accélérer l’investigation.