INTRODUCTIONPrésentation des défis de la supervision AWS
Amazon Web Services (AWS) est la plateforme cloud publique la plus adoptée, utilisée par des entreprises de toutes tailles grâce à ses solutions Infrastructure-as-a-Service (IaaS) et Platform-as-a-Service (PaaS). Les services variés qu’offre AWS – calcul, base de données, stockage, diffusion de contenu, IA et plus encore – permettent aux organisations de créer des applications avec une flexibilité, une évolutivité et une fiabilité accrues.
Cependant, la gestion de cette large gamme de services et de ressources AWS présente des défis. Il est essentiel d’avoir une visibilité sur chaque couche de l’infrastructure pour diagnostiquer efficacement les problèmes de performance, optimiser l’utilisation des ressources et maintenir un rapport coût-efficacité. Étant donné l’importance critique des applications et infrastructures basées sur le cloud, surveiller les métriques au niveau du système AWS est primordial. La supervision ne concerne pas seulement les performances ; elle vise également à assurer la santé opérationnelle des applications, à prévenir les interruptions et à optimiser les coûts des ressources cloud. La supervision peut révéler des tendances dans l’utilisation des ressources, des vulnérabilités de sécurité et même des inefficacités potentielles dans la conception de l’infrastructure.
Comprendre la supervision intégrée d’AWS et le modèle de responsabilité partagée
Bien qu’AWS propose des outils de supervision intégrés conviviaux (par exemple, CloudWatch, CloudTrail), ces outils sont limités dans leur portée s’ils ne sont pas intégrés dans une stratégie de supervision plus large. Le modèle de responsabilité partagée d’AWS souligne qu’AWS est responsable de la sécurité « du » cloud, tandis que le client est responsable de la sécurité « dans » le cloud. Dans ce modèle :
- AWS sécurise l’infrastructure, les centres de données physiques et le réseau.
- Les clients sont responsables de la sécurité de leurs applications, données et contrôles d’accès.
Avec cette division des responsabilités à l’esprit, les utilisateurs d’AWS ne devraient pas se reposer uniquement sur les outils AWS pour une visibilité complète et une supervision efficace. Au lieu de cela, ils devraient compléter ces outils avec des solutions de supervision tierces indépendantes, qui offrent plus de flexibilité et des informations plus approfondies sur leur infrastructure. Cela devient particulièrement important lorsque les entreprises effectuent des migrations dites de « lift and shift », où elles transfèrent leur infrastructure locale vers le cloud sans reconstruire complètement cette dernière.
Les défis de la supervision dans les environnements hybrides et multi-clouds
La plupart des entreprises n’exploitent pas uniquement des infrastructures cloud ; elles adoptent plutôt des environnements hybrides ou multi-clouds, mélangeant des systèmes locaux avec AWS ou d’autres fournisseurs de cloud (comme Azure ou Google Cloud). Cela introduit de nouvelles complexités, telles que :
- Éviter les silos de données : Les silos de données apparaissent lorsque différents environnements cloud ou systèmes locaux sont supervisés séparément, rendant le dépannage difficile.
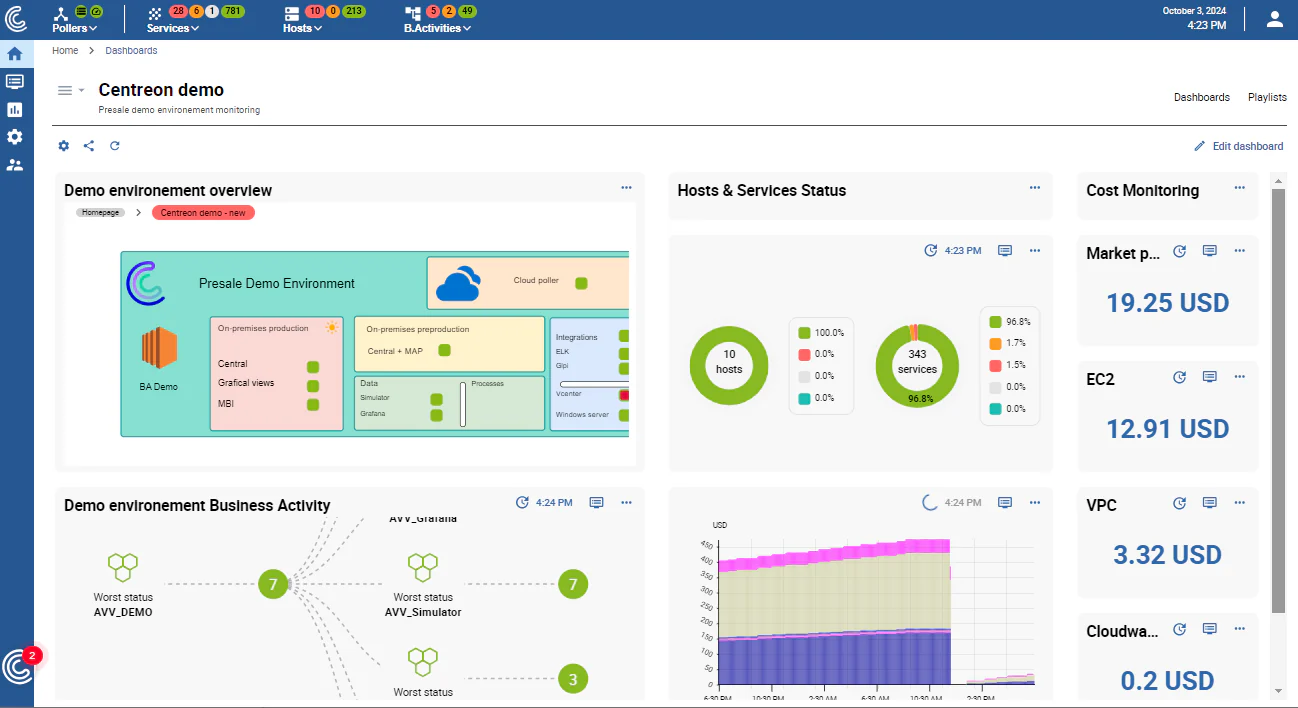
- Visibilité de bout en bout : Sans une solution de supervision unifiée, les équipes peuvent avoir du mal à obtenir une vue d’ensemble des performances à travers différents environnements, entraînant des silos de dépannage et des inefficacités.
La gestion des coûts est un autre facteur clé. Les services cloud peuvent être coûteux s’ils ne sont pas mis en œuvre et supervisés correctement. Choisir une solution de supervision rentable qui évite le verrouillage du fournisseur peut aider les entreprises à conserver une flexibilité si elles décident de changer de fournisseur de cloud à l’avenir.